
KOREA ANTICHEAT COMMUNITY
당신의 PC,
숨겨진 진실을
읽어냅니다.
사이버 포렌식 기반의 스크린셰어 핵 탐지 커뮤니티
KAC는 파일 흔적, 프로세스 구조, 메모리 분석의 3개 레이어로 치트를 탐지합니다.
데이터와 로그만이 증거입니다.
실시간 스크린셰어|근거 없는 판정 → 데이터 기반 증명
L1 · RING 3
Ring 3 — 파일 흔적
실행 파일이 남긴 아티팩트를 시간순으로 복원합니다. 파일을 지워도 저널과 캐시에는 실행 기록이 남습니다.
$MFT · UsnJrnl · Prefetch · BAM · Amcache
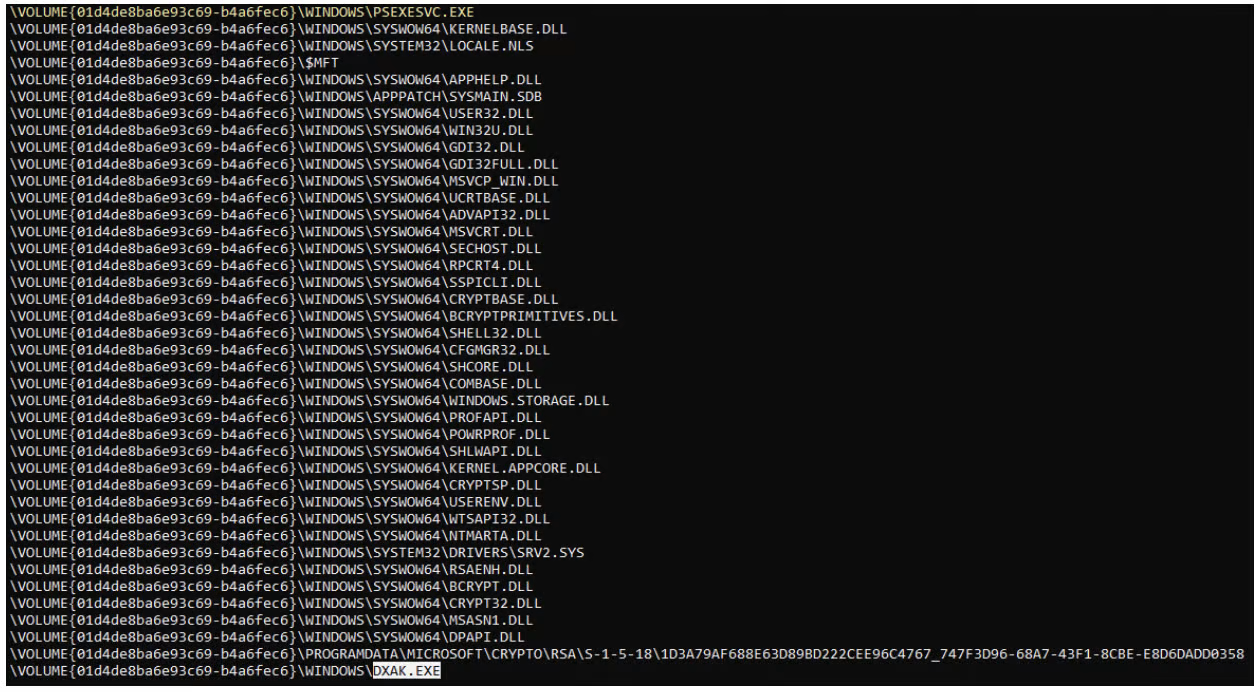
$MFT 경로 열거 — 정상 모듈 사이에 끼어든 실행 파일 1건
가장 먼저 수집하는 레이어 — 원본을 변경하지 않고 읽기만 합니다.
L2 · RING 0
Ring 0 — 프로세스 구조
실행 중인 프로세스의 핸들과 스레드 시작 주소를 검증해, 정상 모듈에서 비롯되지 않은 코드를 식별합니다.
핸들 · 스레드 시작주소 · 미서명 드라이버 · 모듈 매핑
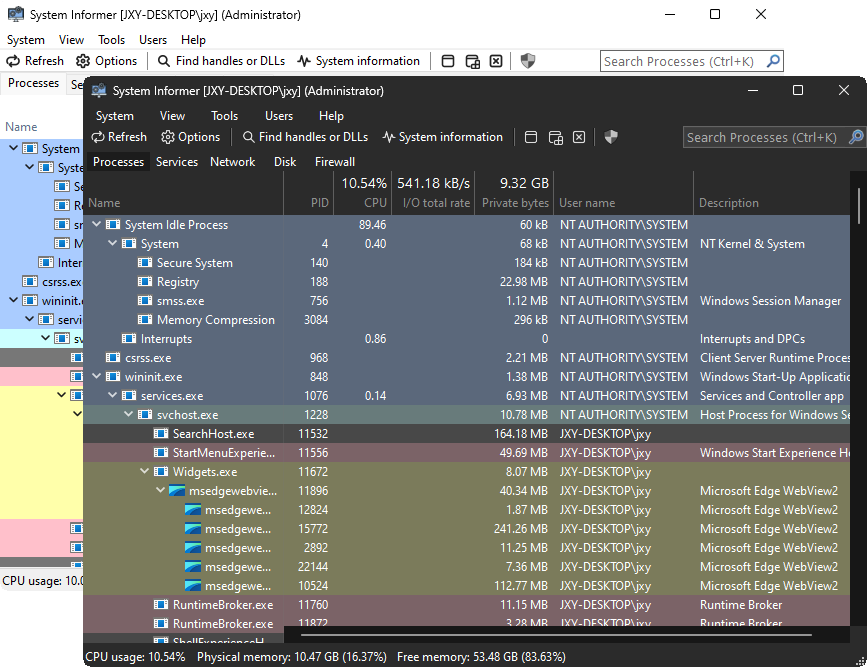
프로세스 트리 · 핸들 열거 — 부모-자식 관계와 서명 상태 확인
L1의 파일 흔적과 시각을 대조해 동일 사건인지 확인합니다.
L3 · DMA
DMA / 메모리
메모리에 남은 잔여 매핑과 하드웨어 열거 결과를 대조해 외부 장치 개입 정황을 판단합니다.
외부 장치 정황 · 잔여 매핑 · 하드웨어 열거
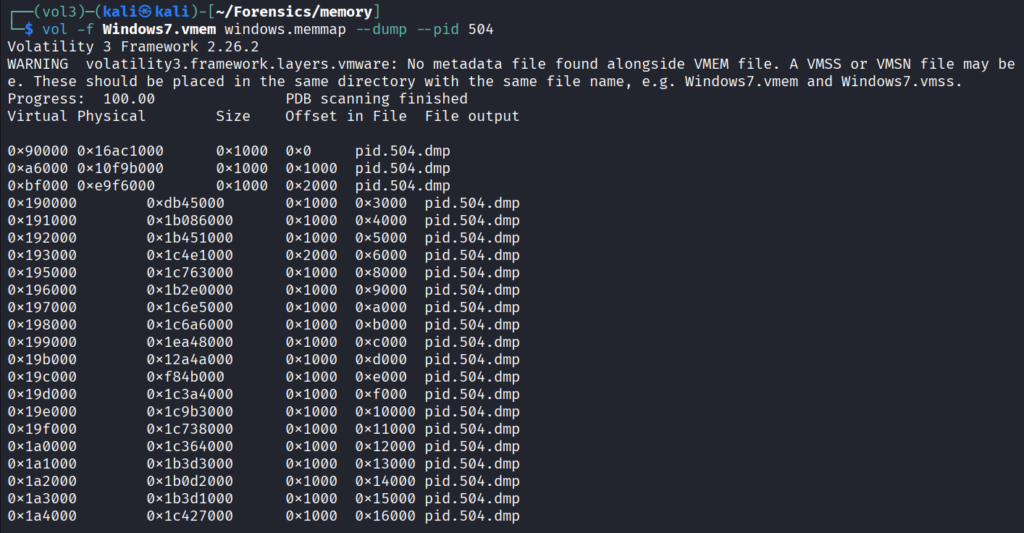
memmap 덤프 — 잔여 매핑 오프셋 대조
단독으로는 판정 근거가 되지 않습니다 — L1·L2와 일치할 때만 성립합니다.
MISSION
핵검사는 감시가 아닌 ‘과학’입니다.
METHODOLOGY
분석 방법론
각 레이어는 독립적으로 증거를 만들고, 판정은 레이어 간 교차검증이 일치할 때만 성립합니다.
LAYER 01
파일 흔적
실행 파일이 남긴 아티팩트를 시간순으로 복원합니다.
삭제 후에도 저널·캐시에 잔존 기록이 남습니다.
$MFT · UsnJrnl · Prefetch · BAM
LAYER 02
프로세스 구조
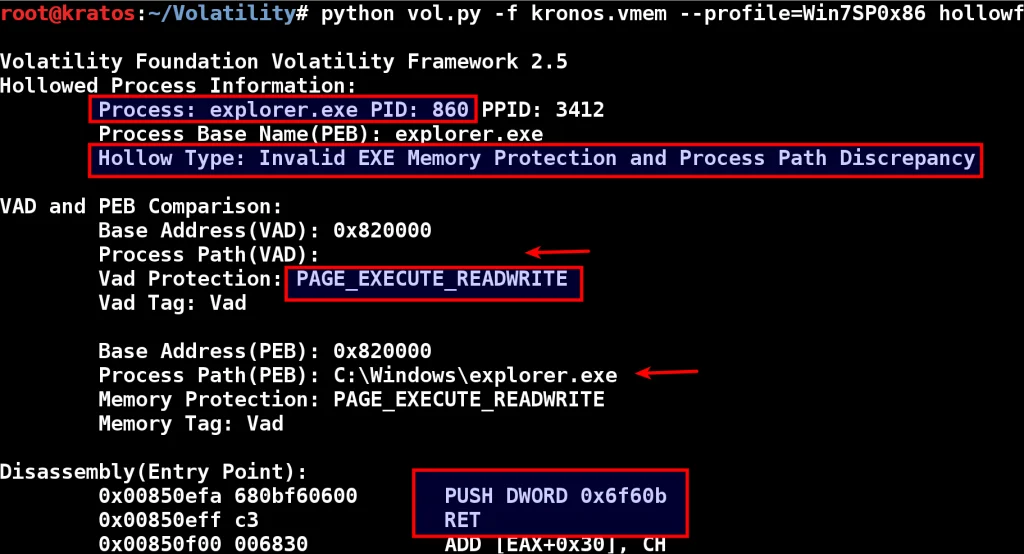
실행 중 프로세스의 핸들과 스레드 시작 주소를 검증해
정상 모듈이 아닌 코드를 식별합니다.
핸들 · 시작주소 · 미서명 모듈
LAYER 03
메모리 · 외부 장치
메모리 잔여 매핑과 하드웨어 열거 결과를 대조해
외부 장치 개입 정황을 판단합니다.
잔여 매핑 · 장치 열거
PROCESS
진행 방식
STEP 01
사전 확인
검사 동의와 환경 정보를 기록하고
수집 범위를 합의합니다.
STEP 02
증거 수집
표준 절차로 아티팩트를 수집합니다.
원본은 변경하지 않습니다.
STEP 03
교차검증
3개 레이어의 결과가 서로 일치하는지 대조합니다.
STEP 04
판정·공유
근거를 명시한 리포트로 판정하고 기준을
커뮤니티에 공개합니다.
FOR SERVER OWNERS
서버를 깨끗하게 유지하세요.
검사 기준과 판정 근거를 커뮤니티와 공유합니다.